Résumé : Un mot de passe long et unique, complété par la double authentification, protège votre boîte e-mail, votre espace client et votre cPanel contre la grande majorité des piratages.
Créer un mot de passe solide
- 12 caractères minimum, idéalement davantage : la longueur compte plus que la complexité.
- Mélangez majuscules, minuscules, chiffres et caractères spéciaux (par exemple ! ? - _ #).
- Le plus simple à retenir : une phrase de passe de plusieurs mots sans lien entre eux, par exemple
Mangue-Velo-Pluie-47!(n'utilisez pas cet exemple). - Évitez tout ce qui se devine : nom, date de naissance, prénom des enfants, nom de l'entreprise, suites comme 123456 ou azerty.
Utiliser vos mots de passe en sécurité
- Un mot de passe différent pour chaque service : e-mail, espace client, cPanel, WordPress, banque…
- Conservez-les dans un gestionnaire de mots de passe plutôt que sur papier ou dans un fichier.
- Changez immédiatement un mot de passe temporaire reçu par e-mail, et tout mot de passe que vous pensez compromis.
- Ne communiquez jamais votre mot de passe, ni par e-mail ni par téléphone : le support de CCN Technologies ne vous le demandera jamais.
Activer la double authentification
Activez-la partout où elle est proposée : WordPress (via une extension de sécurité), Google, réseaux sociaux, banque… Même si votre mot de passe est volé, un code temporaire généré sur votre téléphone reste nécessaire pour se connecter.
Protéger votre boîte e-mail
- Méfiez-vous des messages qui demandent vos identifiants ou un paiement urgent : voir Fraude et vol d'identité.
- Configurez vos appareils en IMAP avec les ports sécurisés (SSL/TLS).
- Si votre adresse envoie des messages que vous n'avez pas écrits, changez immédiatement son mot de passe dans cPanel → Comptes de messagerie, puis contactez le support.
Guide visuel
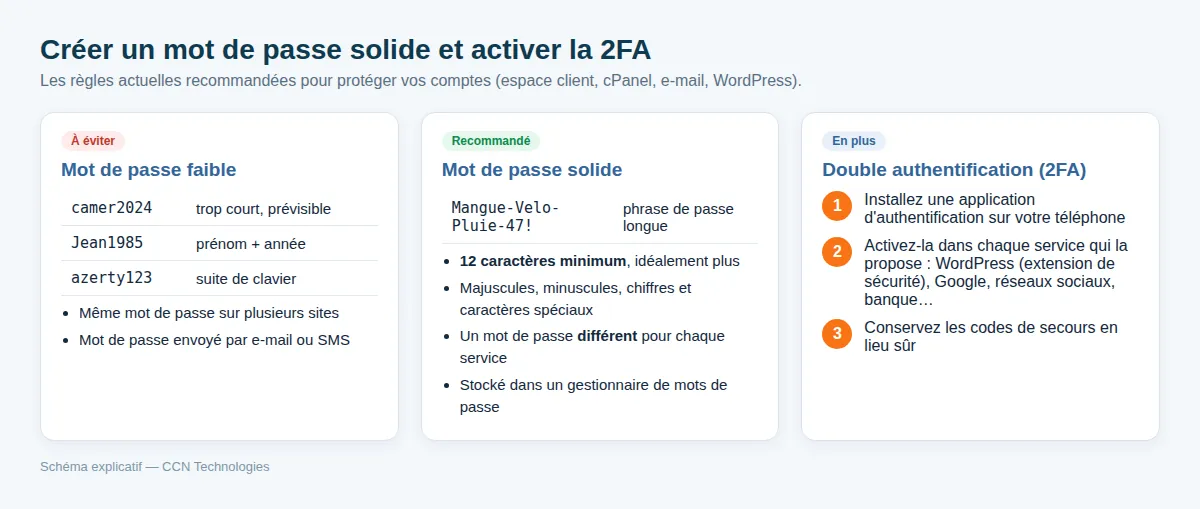 Figure 1. Mot de passe faible ou solide, et les trois étapes de la double authentification.
